هک تاریخی بایننس؛ بزرگترین سرقت رمزداراییها چگونه رخ داد؟
- توسط: ادمین پارس بیت
- زمان مطالعه: 6 دقیقه
- ساخته شده در : 10 آبان 1405 به روز شده در : 10 آبان 1405
- 2
آنچه در این مقاله میخوانید:
هک گسترده بایننس؛ بزرگترین سرقت ثبتشده در تاریخ رمزداراییها
این خبر و تحلیل بر اساس گزارش و بررسی سایت کریپتو نیوز تهیه شده است.
صرافی بایننس وقوع یک رخداد امنیتی گسترده در زیرساخت کیفپولهای گرم خود را تأیید کرده است؛ رخدادی که براساس دادههای منتشرشده، به خروج غیرمجاز حجم بزرگی از رمزداراییها از چندین کیفپول این پلتفرم منجر شد و اکنون از آن بهعنوان بزرگترین سرقت ثبتشده در تاریخ صنعت رمزدارایی یاد میشود.
براساس اطلاعیه رسمی بایننس، این حادثه حدود ساعت ۲۰:۰۵ به وقت UTC در ۲۹ اکتبر آغاز شد و مهاجمان موفق شدند از کیفپولهای گرم این پلتفرم برداشتهای غیرمجاز انجام دهند.
بایننس پس از شناسایی حادثه، برداشتها را بهطور موقت متوقف کرد و بررسی زیرساختهای درگیر، لغو مجوزهای مرتبط با آدرسهای تحت تأثیر و ردیابی داراییهای منتقلشده را آغاز کرد.این شرکت اعلام کرده است که مسئولیت جبران داراییهای از دسترفته را برعهده خواهد گرفت و برای این منظور از صندوق Secure Asset Fund for Users یا SAFU و منابع مالی شرکت استفاده میکند. بایننس همچنین تأکید کرده است که زیان ناشی از این حادثه نباید به کاربران منتقل شود.
🟠 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی بیت کوین (BTC) در ایران »»
بیت کوین (Bitcoin) با نماد BTC نخستین و بزرگترین رمزدارایی بازار ارزهای دیجیتال از نظر ارزش بازار و یکی از شناختهشدهترین داراییهای مبتنی بر بلاکچین است. اگر قصد دارید با روش خرید و فروش بیت کوین (BTC) در بازار OTC، ویژگیها، کاربردها و مزایای این رمزدارایی در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.
حمله چگونه شناسایی شد؟
نخستین نشانههای این حادثه زمانی مشاهده شد که مجموعهای از انتقالهای غیرعادی از کیفپولهای مرتبط با بایننس به آدرسهای جدید روی چند شبکه بلاکچینی ثبت شد.
شرکتهای فعال در حوزه امنیت و تحلیل دادههای بلاکچین پس از بررسی تراکنشها اعلام کردند که عملیات مهاجم تنها به یک شبکه محدود نبوده و چندین کیفپول گرم در شبکههای مختلف تحت تأثیر قرار گرفتهاند.
گزارش TRM Labs نشان میدهد بخش مهمی از انتقالها در فاصله زمانی بسیار کوتاهی انجام شده است. این موضوع نشان میدهد عملیات پیش از آغاز برداشتهای اصلی تا حدی آمادهسازی شده بود و مهاجم توانسته است چند انتقال را با فاصله زمانی محدود اجرا کند.
Blockaid نیز در بررسی فنی خود یکی از کیفپولهای گرم اتریومی بایننس را بهعنوان یکی از نقاط مهم حادثه معرفی کرده است.
نقش EIP-7702 در بخشی از حمله
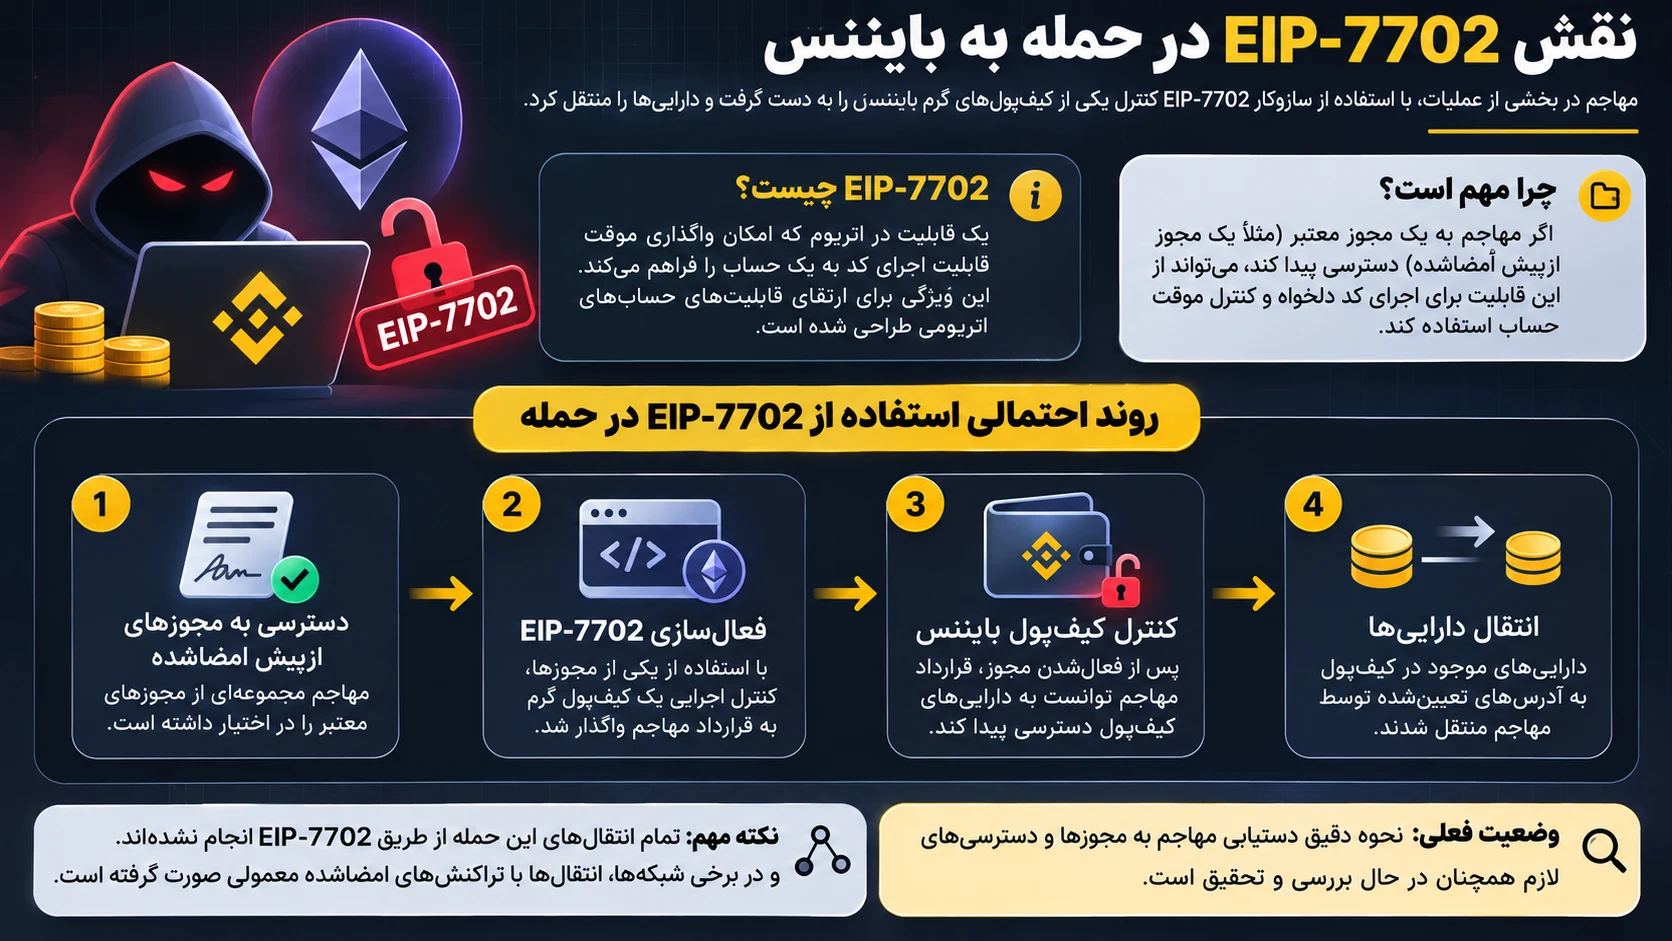
یکی از مهمترین جنبههای فنی این حادثه، استفاده از سازوکار EIP-7702 در بخشی از عملیات مهاجم است.
EIP-7702 قابلیتی در اتریوم است که امکان واگذاری موقت قابلیت اجرای کد به یک حساب را فراهم میکند. این سازوکار برای ایجاد قابلیتهای پیشرفتهتر در حسابهای اتریومی طراحی شده است، اما مانند بسیاری از قابلیتهای مرتبط با مجوزهای رمزنگاری، در صورت دسترسی مهاجم به مجوز معتبر میتواند مورد سوءاستفاده قرار گیرد.براساس بررسی TRM Labs، مهاجم مجموعهای از مجوزهای از پیش امضاشده را در اختیار داشته و از یکی از آنها برای واگذاری کنترل اجرایی یک کیفپول گرم بایننس به یک قرارداد تحت کنترل خود استفاده کرده است.
پس از فعالشدن این مجوز، قرارداد مهاجم توانسته داراییهای موجود در کیفپول را به آدرسهای تعیینشده منتقل کند.بااینحال، تمام انتقالهای مشاهدهشده در این حادثه از همین روش انجام نشدهاند. در برخی شبکههای دیگر، انتقال داراییها ظاهراً از طریق تراکنشهای امضاشده معمولی صورت گرفته است.به همین دلیل، بررسی دقیق نحوه دستیابی مهاجم به مجوزها و دسترسیهای لازم همچنان یکی از مهمترین بخشهای تحقیقات فنی این حادثه محسوب میشود.
آیا کلیدهای خصوصی بایننس افشا شدهاند؟
یکی از پرسشهای اصلی پس از انتشار خبر، احتمال افشای کلیدهای خصوصی کیفپولهای بایننس بود.بایننس تاکنون اعلام کرده است که شواهدی مبنی بر افشای کلیدهای خصوصی کیفپولها پیدا نکرده است. در بررسی اولیه، این صرافی احتمال داده بود که آلودگی لپتاپ یکی از مهندسان DevOps امکان دسترسی مهاجم به یک سرویس و ارسال درخواستهای برداشت غیرمجاز را فراهم کرده باشد. با ادامه تحقیقات، بایننس اعلام کرد نقاط نفوذ بیشتری شناسایی شدهاند و بررسی کامل زنجیره حمله همچنان ادامه دارد. بنابراین هنوز نمیتوان سازوکار نهایی نفوذ را قطعی دانست. این شرکت اعلام کرده است پس از تکمیل بررسیها، گزارش فنی جامعتری درباره نحوه وقوع حادثه منتشر خواهد کرد.
بخشی از داراییهای منتقلشده مسدود شد
پس از شناسایی حمله، بایننس همکاری با شرکتهای تحلیل بلاکچین، پروژههای مرتبط و سایر مجموعههای فعال در اکوسیستم را برای ردیابی آدرسهای مهاجم آغاز کرد.براساس آخرین اطلاعیه رسمی بایننس، بخش قابلتوجهی از داراییهای مرتبط با حادثه در زنجیره شناسایی و مسدود شدهاند و تلاش برای ردیابی و بازیابی بخشهای دیگر همچنان ادامه دارد.ماهیت عمومی بسیاری از شبکههای بلاکچینی باعث میشود انتقال داراییها میان آدرسها قابل مشاهده باشد؛ بااینحال، مهاجمان میتوانند با تقسیم داراییها میان تعداد زیادی آدرس، استفاده از چند شبکه و بهکارگیری روشهای مختلف انتقال، فرایند ردیابی را پیچیدهتر کنند.در این حادثه نیز شرکتهای تحلیل بلاکچین از نخستین ساعات شروع انتقالها، مجموعهای از آدرسهای مرتبط با عملیات مهاجم را شناسایی کردند.
بایننس خسارت کاربران را جبران میکند
بایننس اعلام کرده است که خسارت ناشی از برداشتهای غیرمجاز را از منابع خود و صندوق SAFU پوشش خواهد داد.SAFU صندوق اضطراری بایننس است که برای پوشش برخی رخدادهای امنیتی و شرایط پیشبینینشده ایجاد شده است.این صرافی همچنین اعلام کرده منابع لازم برای جایگزینی بخش عمده داراییهای خارجشده را آماده کرده و روند تأمین باقی داراییها نیز در حال انجام است.در کنار این اقدامات، بایننس قصد دارد پس از تکمیل اقدامات اصلاحی، گزارش جدیدی از Proof of Reserves یا «اثبات ذخایر» منتشر کند تا وضعیت ذخایر پلتفرم پس از حادثه قابل بررسی باشد.
برداشتها چرا متوقف شدند؟
پس از شناسایی رخداد امنیتی، بایننس برداشت داراییها را بهصورت موقت متوقف کرد.
هدف از این اقدام جلوگیری از ادامه فعالیت احتمالی مهاجم و فراهمکردن فرصت لازم برای بررسی زیرساختها، لغو دسترسیهای مشکوک و اطمینان از سلامت سیستمهای مرتبط عنوان شده است.
براساس اطلاعیه بایننس، زیرساختهای درگیر ایزوله شدهاند، برخی مجوزهای مرتبط لغو شدهاند و کنترلهای امنیتی بیشتری نیز در بخشهای تحت تأثیر اعمال شده است.در مقابل، واریز داراییها و سایر بخشهایی که تحت تأثیر حادثه قرار نگرفتهاند، به فعالیت خود ادامه دادهاند.بازگشت کامل برداشتها نیز قرار است پس از تکمیل بررسیهای امنیتی و بهصورت مرحلهای انجام شود.
بزرگترین رخداد امنیتی ثبتشده در صنعت رمزدارایی
ابعاد این حادثه باعث شده هک بایننس در صدر بزرگترین سرقتهای ثبتشده در صنعت رمزدارایی قرار گیرد.گزارشهای فنی نشان میدهند مهاجم پیش از اجرای بخش اصلی عملیات، اقداماتی برای آمادهسازی زیرساخت حمله انجام داده و سپس در یک بازه زمانی محدود، انتقال داراییها از چند کیفپول و چند شبکه را آغاز کرده است.
این ویژگی باعث شده حادثه بایننس تنها یک برداشت غیرمجاز ساده نباشد، بلکه به پروندهای مهم برای بررسی امنیت کیفپولهای گرم، مدیریت مجوزهای امضای تراکنش و کنترل دسترسی در زیرساخت صرافیهای متمرکز تبدیل شود.
کلام آخر
هک گسترده بایننس بار دیگر اهمیت امنیت زیرساخت کیفپولهای گرم و سیستمهای امضای تراکنش را در پلتفرمهای بزرگ رمزدارایی برجسته کرده است.اطلاعات منتشرشده تا این مرحله نشان میدهد مهاجم توانسته از چند مسیر برای انتقال غیرمجاز داراییها استفاده کند و بخشی از عملیات نیز با استفاده از قابلیت EIP-7702 در شبکه اتریوم انجام شده است.بایننس اعلام کرده مسئولیت خسارت ناشی از حادثه را برعهده میگیرد و همزمان عملیات ردیابی و بازیابی داراییها را ادامه میدهد.بااینحال، تحقیقات فنی هنوز به پایان نرسیده و علت کامل نفوذ مشخص نشده است. انتشار گزارش نهایی بایننس میتواند جزئیات بیشتری درباره نقطه ورود مهاجم، نحوه دستیابی به مجوزهای لازم و اقدامات امنیتی جدید این صرافی مشخص کند.


کلیه محتواها، تحلیلها و اخبار منتشر شده در این وبسایت صرفاً جنبه اطلاعرسانی و آموزشی دارند و وبسایت پارس بیت هیچگونه مسئولیت، توصیه، ترویج یا تشویق به خرید، فروش، سرمایهگذاری یا استفاده از محصولات و خدمات مرتبط با مطالب مذکور ندارد. استفاده از اطلاعات ارائه شده بر عهده کاربر است و پارس بیت هیچ تضمینی در خصوص ، کامل بودن یا نتایج ناشی از استفاده آن ارائه نمیدهد.
12 مرداد
15 شهریور